Ngày 10/11/2026, Canonical và cộng đồng an ninh mạng Linux phát đi cảnh báo khẩn về lỗ hổng CVE-2026-98432 với mức độ nghiêm trọng gần như tuyệt đối (CVSS 9.8). Lỗi nằm trực tiếp trong ngăn xếp mạng IPv4 TCP của hạt nhân Linux, cho phép kẻ tấn công từ xa làm sập máy chủ hoặc leo thang chiếm quyền root mà không cần tài khoản hay mật khẩu. Bài viết này giúp bạn nắm rõ cơ chế lỗi, các nguy cơ trực tiếp đe dọa website doanh nghiệp, hướng dẫn kiểm tra và vá lỗi ngay trên hệ điều hành Ubuntu.
Tóm tắt nhanh: CVE-2026-98432 là gì?
CVE-2026-98432 là lỗ hổng giải phóng bộ nhớ sau khi sử dụng (Use-After-Free) kết hợp điều kiện tranh chấp (race condition) trong nhân Linux (Linux kernel). Lỗi xuất hiện ở khâu xử lý gói tin bắt tay TCP IPv4 khi có kèm theo các tùy chọn IP (IP options).
| Mã lỗi | CVE-2026-98432 |
| Mức độ nghiêm trọng | CVSS v3.1: 9.8 (Nghiêm trọng / Critical) |
| Thành phần lỗi | Hàm tcp_v4_syn_recv_sock() trong ngăn xếp mạng TCP/IPv4 của Linux kernel |
| Kiểu tấn công | Qua mạng từ xa, không cần tài khoản xác thực (Network, Unauthenticated) |
| Hệ điều hành bị ảnh hưởng | Ubuntu (20.04 LTS, 22.04 LTS, 24.04 LTS), Debian, RHEL, AlmaLinux và mọi bản phân phối Linux dùng kernel từ bản 4.4 trở lên chưa vá lỗi |
| Hậu quả | Sập hệ thống tức thì (Denial of Service / Kernel Panic) hoặc thực thi mã từ xa (RCE) với quyền root |
| Bản vá | Các gói cập nhật Linux kernel chính thức được phát hành trong tháng 11/2026 |
Lỗ hổng CVE-2026-98432 hoạt động như thế nào?
Khác với các lỗi bảo mật ở tầng ứng dụng web hay dịch vụ SSH (như sự cố lỗ hổng OpenSSH SSHole), CVE-2026-98432 nằm sâu trong tầng lõi của hệ điều hành. Lỗ hổng phát sinh trong quá trình thiết lập kết nối TCP 3 bước tiêu chuẩn:
- Bước 1: Khi máy chủ nhận gói tin TCP SYN đầu tiên có chứa tùy chọn IPv4, hệ điều hành tạo một socket yêu cầu tạm thời để lưu các thông số này trong cấu trúc
ireq->ireq_opt. - Bước 2: Khi kết nối được xác nhận để tạo socket hoàn chỉnh, hàm
tcp_v4_syn_recv_sock()chuyển quyền sở hữu con trỏ tùy chọn sang socket con (newinet->inet_opt). Tuy nhiên, nhân Linux lại gán trực tiếp con trỏ mà không tạo một bản sao độc lập. - Bước 3: Do thiếu cơ chế đồng bộ và khóa tài nguyên, một CPU khác trong máy chủ có thể dọn dẹp và giải phóng vùng nhớ này trước khi socket con kết thúc xử lý.
- Bước 4: Khi socket con cố gắng đọc hoặc ghi dữ liệu vào con trỏ đã bị thu hồi, hiện tượng Use-After-Free xảy ra.
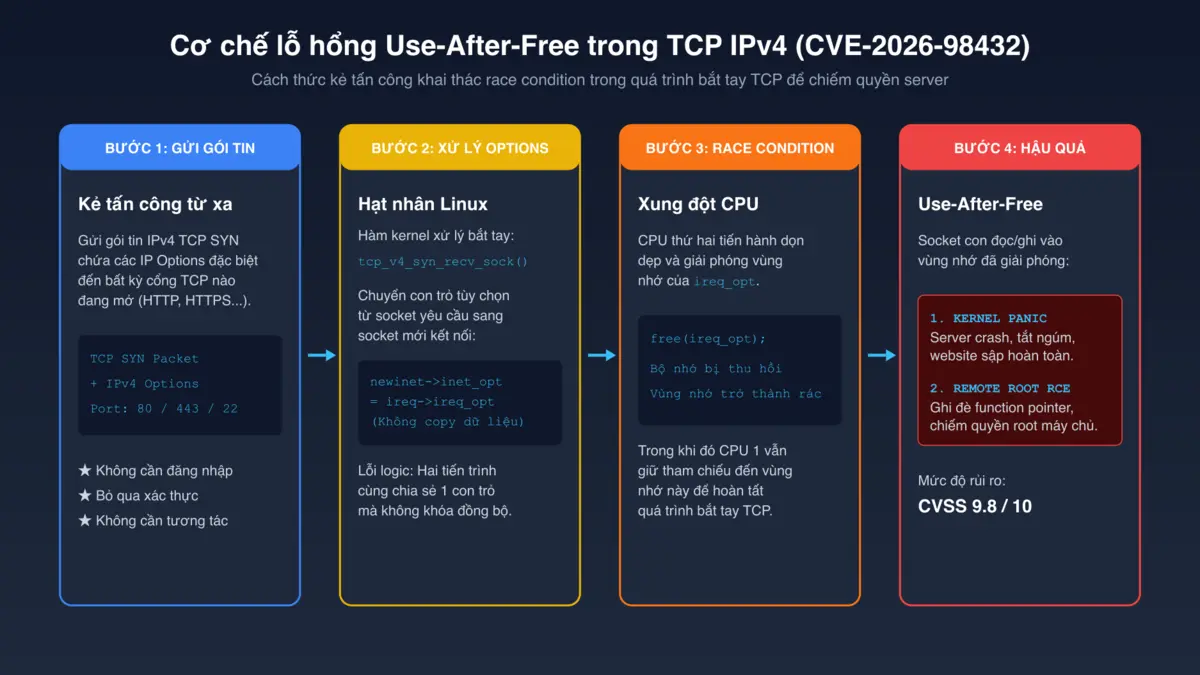
Trong môi trường nghiên cứu thực tế, nhóm nghiên cứu bảo mật của Anthropic đã chứng minh rằng một mô hình AI có thể tự động dò tìm và xâu chuỗi khai thác lỗi này hoàn toàn tự động. Kẻ tấn công có thể vượt qua lớp bảo vệ KASLR của kernel chỉ sau khoảng 48 phút, sau đó ghi đè hàm thực thi để giành quyền điều khiển root máy chủ.
Doanh nghiệp và website đối mặt với những nguy cơ gì?
Nhiều chủ doanh nghiệp cho rằng các lỗi ở tầng hạt nhân chỉ là vấn đề của các kỹ sư hạ tầng đám mây. Trên thực tế, nếu bạn đang vận hành một máy chủ VPS riêng chạy Ubuntu để làm web, rủi ro là trực tiếp và tức thì:
1. Website bị sập hoàn toàn (Denial of Service)
Để gây sập server, kẻ tấn công không cần tài khoản đăng nhập hay mật khẩu. Chúng chỉ cần gửi một chuỗi gói tin TCP chứa tùy chọn IPv4 được tính toán trước tới bất kỳ cổng nào đang mở trên server (như cổng 80 của HTTP, cổng 443 của HTTPS). Kernel gặp lỗi bộ nhớ sẽ ngay lập tức rơi vào trạng thái Kernel Panic và dừng hoạt động. Máy chủ bị treo cứng, toàn bộ website bán hàng hoặc dịch vụ khách hàng ngừng kết nối mà tường lửa thông thường khó phát hiện.
2. Bị chiếm toàn quyền root từ xa
Quyền root là quyền quản trị cao nhất trên máy chủ Linux. Khi kẻ tấn công khai thác thành công chuỗi Use-After-Free để thực thi mã tùy ý, chúng có toàn quyền đọc, ghi, xóa và thay đổi mọi file trên hệ thống. Hacker có thể tải toàn bộ mã nguồn website, truy cập cơ sở dữ liệu khách hàng, thay đổi mật khẩu hoặc đóng toàn bộ quyền truy cập của chính bạn.
3. Cài mã độc ngầm và phá hoại thương hiệu
Nguy hiểm nhất không phải là khi server sập, mà là khi kẻ tấn công âm thầm chiếm server mà bạn không hề hay biết. Chúng sẽ cài đặt backdoor ở tầng sâu, biến máy chủ thành trạm phát tán thư rác, đào tiền ảo hoặc chèn mã độc chuyển hướng khách hàng sang trang lừa đảo. Khi đó, website không những mất uy tín mà còn bị Google gắn cờ cảnh báo nguy hiểm, dẫn đến mất toàn bộ thứ hạng tìm kiếm.
Cách kiểm tra và vá lỗi CVE-2026-98432 trên Ubuntu
Canonical đã cập nhật các gói bản vá chính thức trên kho lưu trữ của Ubuntu. Nếu đang tự quản trị máy chủ, bạn cần thực hiện theo 3 bước dưới đây:
Bước 1: Kiểm tra phiên bản kernel đang hoạt động
Đăng nhập vào server bằng SSH và chạy lệnh:
uname -rKết quả sẽ hiển thị chuỗi phiên bản kernel hiện tại, ví dụ: 6.8.0-45-generic hoặc 5.15.0-112-generic. Hãy đối chiếu phiên bản này với thông báo bảo mật chính thức trên trang Ubuntu Security Tracker để biết bản dựng của bạn đã có bản vá hay chưa.
Bước 2: Cập nhật các gói hạt nhân mới nhất
Chạy các lệnh cập nhật hệ thống từ kho lưu trữ bảo mật của Ubuntu:
sudo apt update && sudo apt --only-upgrade install linux-image-generic linux-headers-generic -yLệnh này chỉ tải và cài đặt các bản vá mới nhất cho hạt nhân mà không làm xáo trộn các phần mềm khác trên server.
Bước 3: Khởi động lại máy chủ và xác nhận
Cập nhật kernel bắt buộc phải khởi động lại hệ thống để bản vá được nạp vào bộ nhớ:
sudo rebootSau khi máy chủ khởi động lại xong (khoảng 1 - 2 phút), hãy đăng nhập lại và chạy lại lệnh uname -r để đảm bảo phiên bản kernel mới đã hoạt động chính xác.
Vì sao tự quản trị server luôn là bài toán rủi ro?
Nhiều doanh nghiệp lựa chọn tự thuê VPS rồi cài đặt website lên đó để tiết kiệm chi phí. Tuy nhiên, việc vận hành máy chủ Linux đòi hỏi sự theo dõi liên tục mà các doanh nghiệp khó có đủ nguồn lực để duy trì:
- Tâm lý ngại khởi động lại: Để áp dụng bản vá kernel, quản trị viên bắt buộc phải reboot server. Nhiều người sợ khởi động lại sẽ làm website bị lỗi kết nối cơ sở dữ liệu, lỗi web server Nginx/Apache nên thường trì hoãn việc vá lỗi hàng tuần, thậm chí hàng tháng.
- Không theo dõi tin tức an ninh liên tục: Các lỗi nghiêm trọng như CVE-2026-98432 hay SSHole được công bố bất ngờ và bị khai thác tự động chỉ sau vài giờ. Nếu không có đội ngũ kỹ thuật theo dõi 24/7, máy chủ có thể đã bị chiếm quyền trước khi bạn kịp đọc tin tức.
- Thiếu quy trình sao lưu độc lập: Khi server gặp sự cố hoặc bị cài cắm mã độc sâu trong hệ điều hành, nhiều đơn vị không có bản sao lưu nằm ngoài máy chủ để khôi phục nhanh chóng.
Quản lý server an tâm cùng TitanWeb
Thay vì phải đau đầu lo lắng mỗi khi cộng đồng mạng xôn xao về một lỗ hổng bảo mật mới, hãy để đội ngũ kỹ thuật của TitanWeb bảo vệ toàn bộ hạ tầng cho bạn. Mọi máy chủ trong hệ sinh thái của chúng tôi đều được quản lý theo tiêu chuẩn an toàn khắt khe:
- Vá lỗi chủ động và kịp thời: Khi có cảnh báo lỗ hổng mức độ nghiêm trọng như CVE-2026-98432, đội ngũ TitanWeb lập tức rà soát, lên kế hoạch cập nhật và kiểm thử an toàn cho toàn bộ máy chủ của khách hàng mà không làm gián đoạn kinh doanh.
- Gia cố máy chủ chuyên sâu: Cấu hình tường lửa chặn quét tự động, tắt các dịch vụ và cổng mạng không dùng đến, loại bỏ các giao thức tiềm ẩn nguy cơ.
- Giám sát và sao lưu độc lập hằng ngày: Dữ liệu website được sao lưu tự động mỗi ngày sang hệ thống lưu trữ đám mây riêng biệt, đảm bảo website luôn có thể phục hồi trong thời gian ngắn nhất nếu xảy ra sự cố phần cứng.
Tùy theo nhu cầu thực tế của doanh nghiệp, bạn có thể lựa chọn giải pháp tối ưu:
- Hosting, VPS cho WordPress: Dịch vụ máy chủ ảo tốc độ cao tối ưu riêng cho WordPress, đã có đội ngũ chuyên gia lo trọn gói từ vận hành, bảo mật đến cập nhật định kỳ.
- Chăm sóc website: Dịch vụ đồng hành toàn diện giúp cập nhật phần mềm, tối ưu tốc độ, rà soát lỗ hổng và hỗ trợ kỹ thuật liên tục cho website doanh nghiệp.
- Bảo mật và xử lý mã độc: Nếu website của bạn có dấu hiệu bị can thiệp trái phép hoặc bị hack xuất hiện admin lạ, chúng tôi sẽ rà soát triệt để, dọn sạch mã độc và gia cố bảo vệ không bị tấn công lại.
Bạn không chắc máy chủ Ubuntu của mình đã được vá lỗi bảo mật an toàn hay chưa? Hãy liên hệ ngay qua hotline hoặc Zalo 0966.000.061, hoặc gửi yêu cầu tại trang liên hệ TitanWeb để được kiểm tra kỹ thuật miễn phí.
Câu hỏi thường gặp
Server chỉ chạy website nhỏ thì có bị tấn công bởi CVE-2026-98432 không?
Có. Các cuộc tấn công mạng hiện đại chủ yếu dùng các botnet quét tự động toàn bộ dải IP trên internet. Kẻ tấn công không quan tâm website của bạn lớn hay nhỏ, chỉ cần server của bạn có kết nối internet và chạy kernel chưa vá là bot sẽ tự động gửi gói tin khai thác.
Cập nhật hạt nhân Linux có làm mất dữ liệu website không?
Không. Quá trình nâng cấp kernel chỉ thay thế các file lõi của hệ điều hành, không tác động đến thư mục mã nguồn website (thường nằm ở /var/www/) hay cơ sở dữ liệu MySQL/MariaDB. Tuy nhiên, trước khi khởi động lại máy chủ, bạn vẫn nên kiểm tra bản sao lưu để đảm bảo an toàn tuyệt đối.
Với gói shared hosting, nhà cung cấp dịch vụ chịu trách nhiệm cập nhật và quản lý hạt nhân của máy chủ vật lý. Bạn không có quyền truy cập vào dòng lệnh để tự kiểm tra hay vá lỗi. Bạn nên gửi ticket hỏi nhà cung cấp xem họ đã cập nhật bản vá cho CVE-2026-98432 chưa.
Bật tường lửa UFW có ngăn chặn được lỗ hổng này không?
Tường lửa UFW chỉ có tác dụng nếu cổng mạng đó bị đóng hoàn toàn. Nếu website của bạn bắt buộc phải mở cổng 80 và 443 cho khách hàng truy cập, các gói tin khai thác TCP vẫn có thể đi qua cổng này để tiếp cận tầng mạng của kernel. Do đó, cách khắc phục triệt để duy nhất là cập nhật phiên bản kernel mới.
Kết luận
Lỗ hổng CVE-2026-98432 với điểm CVSS 9.8 là một lời nhắc nhở rõ ràng rằng an toàn thông tin không chỉ dừng lại ở plugin hay mật khẩu ứng dụng, mà bắt nguồn từ chính tầng hạt nhân máy chủ. Nếu đang vận hành VPS Ubuntu, hãy dành 5 phút kiểm tra và nâng cấp kernel ngay hôm nay. Nếu bạn muốn tập trung hoàn toàn vào kinh doanh và giao trọn việc bảo mật cho chuyên gia, hãy để TitanWeb đồng hành quản lý server cho doanh nghiệp của bạn.